個人や複業で立ち上げたサービスに会員登録機能やお問い合わせフォームをつけた瞬間、多くの人が「プライバシーポリシーって、いつ・何を書けばいいんだろう」という疑問にぶつかります。会社員時代であれば法務部門が用意してくれていたものを、今度は自分で用意しなければなりません。テンプレートをそのままコピーしていいのか、自分のサービスの実態に合わせて書き換える必要があるのか、判断がつかないまま公開日を迎えてしまう方も少なくերありません。
この記事では、個人開発・複業で立ち上げる小規模なWebサービスやアプリを対象に、プライバシーポリシーに何をどこまで書けばよいかを、実務的な観点から解説します。なお、この記事は一般的な情報の整理を目的としたものであり、法律の解釈や個別の事情への当てはめについては、専門家(弁護士・行政書士等)に確認することをおすすめします。個人情報保護に関する法律や関連するガイドラインは改正される可能性があるため、2026年時点の一般的な考え方として参照してください。
この記事で分かること
プライバシーポリシーは「なんとなく怖いから用意しておくもの」ではなく、取得する情報の種類と利用目的に応じて、書くべき内容が具体的に決まってくる文書です。この記事を読むことで、自分のサービスにとって何を書けばよいのかの見取り図が持てるようになります。
結論を先に示すと、次の3点が重要です。
- プライバシーポリシーは「取得する情報」「利用目的」「第三者提供・委託先」の3点を軸に書く。抽象的なテンプレートの丸写しでは、自分のサービスの実態と食い違うリスクがある
- 外部サービス(決済代行、アクセス解析、メール配信、AI API等)を組み込むほど、記載すべき項目は増える。使っている外部サービスの一覧を先に洗い出すのが近道
- 「一度書いたら終わり」ではなく、機能追加のたびに見直しが必要な文書。公開後の運用ルールまで含めて考えておくことをおすすめします
プライバシーポリシーとは、何のための文書か
プライバシーポリシーは、サービスが利用者からどのような個人情報を取得し、それをどんな目的で利用・管理するかを定めた方針文書です。単なる「お約束事」の掲示ではなく、利用者に対して「あなたの情報をこう扱います」と説明する役割と、事業者自身が個人情報の取り扱いについて自分の頭を整理する役割の、両方を持っています。
個人情報保護法との関係でいうと、一般的には、個人情報を取り扱う事業者は、その情報の利用目的をできる限り特定し、本人に通知または公表することが求められるとされています。事業の規模が小さいから、あるいは個人事業主だから対象外になる、というものではなく、原則として個人情報を取り扱う事業者であれば適用対象になり得ると理解しておくのが安全です。ただし、詳細な適用範囲や例外については法令・ガイドラインの確認が必要なため、心配な場合は専門家に相談することをおすすめします。
会員登録制のサービスはもちろん、お問い合わせフォームだけのシンプルなサイトであっても、氏名やメールアドレスを受け取る時点で個人情報を取り扱っていることになります。「うちはまだ小さいサービスだから」という理由で後回しにしてしまうと、思わぬタイミングで指摘を受けたり、利用者からの信頼を損ねたりすることにつながりかねません。法務・お金まわりの整備を開発期のどのタイミングで並行して進めるべきかは、開発が始まってから、法務・お金の整備をいつから並行して進めるべきかでも扱っています。
何をどこまで書くか、基本の4項目
プライバシーポリシーに何を書けばよいか迷ったときは、次の4つの項目を軸に考えると整理しやすくなります。
1. どんな情報を取得するか
まず、自分のサービスが利用者からどんな情報を受け取っているかを、具体的に棚卸しします。
- 氏名、メールアドレス、電話番号などの基本情報
- 住所や生年月日など、フォーム項目として追加している情報
- 決済に関する情報(カード情報そのものは決済代行会社が保持することが一般的ですが、注文履歴・金額等は自社側にも残ります)
- サービスの利用履歴、アクセスログ、Cookie等による行動データ
- ユーザーがアップロードした画像・文章・ファイルなどのコンテンツ
「取得しているつもりがなかったもの」が漏れがちな点に注意が必要です。たとえば、アクセス解析ツールを導入していれば、IPアドレスやブラウザ情報を自動的に取得しています。問い合わせフォームの背後で動いているスパム対策の仕組みが、入力者の情報を外部に送信していることもあります。自分が意図的に集めた情報だけでなく、利用しているツール・サービス経由で自動的に集まる情報まで含めて洗い出すことをおすすめします。
2. 何のために利用するか
取得した情報を「何のために使うか」を、利用目的として具体的に書きます。抽象的すぎる表現(「サービスの向上のため」だけなど)よりも、利用者が読んで納得できる程度に具体的に書くことが望ましいとされています。
- 会員登録・本人確認のため
- サービスの提供・利用者からのお問い合わせへの対応のため
- 料金の請求・決済処理のため
- 利用規約に違反する行為への対応のため
- 新機能・重要なお知らせの通知のため
- サービス改善のための分析(利用状況の集計等)のため
ここで重要なのは、「書いた目的の範囲を超えて情報を使わない」という原則です。たとえば「お問い合わせ対応のため」としか書いていないのに、収集したメールアドレス宛にお知らせメールやメールマガジンを送ってしまうと、利用目的の範囲外の利用にあたる可能性があります。将来的にメールマガジンを配信する可能性が少しでもあるなら、最初から利用目的に含めておくことをおすすめします。
3. 第三者提供・外部委託の有無
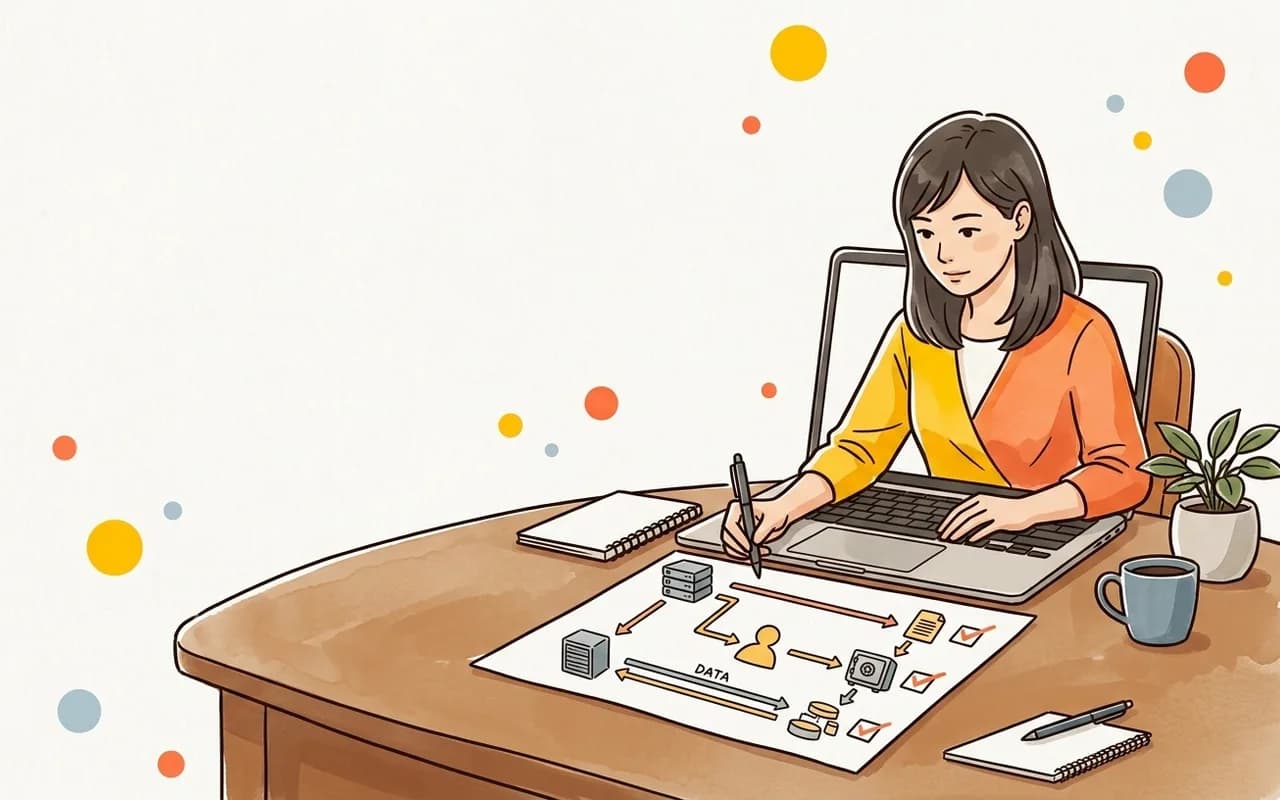
個人開発のサービスであっても、実際には多くの外部サービスの力を借りて成り立っています。次のようなケースは、プライバシーポリシー上「第三者提供」または「委託」として記載が必要になることが一般的です。
- 決済代行会社(Stripe等)に、決済処理のために利用者情報を渡している
- メール配信サービスに、メールアドレスの送信を委託している
- アクセス解析ツール(Google Analytics等)を通じて、行動データが外部に送信されている
- クラウドのデータベース・ホスティングサービスにデータを保存している(クラウドホスティング)
- カスタマーサポートツール、チャットボットにユーザーとのやり取りが記録されている
- AI機能を組み込んでいる場合、入力内容がAPI経由で外部のAIサービスに送信されている
特に最後のAI関連は見落とされがちです。ユーザーが入力した文章やアップロードした画像を、生成AIのAPIに渡して処理している場合、その情報がどこに送信され、学習に利用される可能性があるかどうかまで含めて確認し、記載しておくことをおすすめします。利用しているAI提供元の利用規約・データ取扱いポリシーを確認し、その内容と矛盾しない形で自社のプライバシーポリシーを書く必要があります。なお、開発時に自分が使うAIツール自体の入力データについても、学習に使われない設定になっているかを確認しておくと安心です。この点は生成AIに入力データを学習させない設定で、主要なAIツールごとの設定方法がまとめられている。
4. 保有期間・開示請求・問い合わせ窓口
情報をいつまで保有するか、利用者本人からの開示・訂正・削除の請求にどう対応するか、問い合わせ窓口はどこかについても記載しておくのが一般的です。個人開発の場合、担当者が自分ひとりであっても、問い合わせを受け付けるメールアドレスなどの窓口は明記しておくことをおすすめします。
保有期間については、「退会後、原則として〇年以内に削除する」といった目安を示す事業者が多く見られますが、法令上の保存義務がある情報(決済関連の記録等)は別途保存期間が定められている場合があるため、一律に短期間で削除してよいとは限りません。判断に迷う場合は専門家への確認をおすすめします。
サービスの種類別に見る、記載が厚くなりやすいポイント
一口に「個人開発サービス」といっても、扱う機能によってプライバシーポリシーで厚く書くべきポイントは変わってきます。ここでは代表的なサービスの型ごとに、特に注意したい観点を整理します。
会員登録型のWebサービス・SaaS
会員登録の仕組みを持つサービスでは、登録時に取得する項目(氏名、メールアドレス、パスワード等)に加えて、ログイン後の利用状況(閲覧履歴、操作ログ)まで取得範囲に含まれることが一般的です。特に、無料プランと有料プランを用意している場合、プラン移行や解約に伴ってどのタイミングで情報が削除されるのか、休眠アカウントの情報をいつまで保持するのかといった点も明記しておくと、利用者からの問い合わせを減らせます。
また、MVP(実用最小限の製品)の段階では機能がシンプルでも、PMF(プロダクトマーケットフィット)を目指して機能を拡張していく過程で取得する情報が増えていくのが一般的です。バージョンアップのたびにプライバシーポリシーが実態に追いついているかを確認する習慣をつけることをおすすめします。
予約・マッチング型サービス
店舗の予約システムや、専門職とユーザーをつなぐマッチング型のサービスでは、利用者本人の情報だけでなく、店舗側・専門職側という「もう一方の当事者」の情報も扱うことになります。この場合、双方それぞれに対して、相手方にどこまでの情報が開示されるのかを明確にしておく必要があります。たとえば、予約者の氏名・電話番号が店舗側にどう共有されるか、逆に店舗側の情報が予約者にどう表示されるかは、利用者にとって関心の高いポイントです。
店舗経営者が自店舗のDXの一環として予約システムを導入する場合も同様で、来店客の個人情報を扱う以上、既存の紙の台帳やPOSシステムとは別に、Webシステムとしてのプライバシーポリシーの整備が必要になる点を見落とさないようにしましょう。
コミュニティ・SNS型サービス
ユーザー同士が投稿・コメントを通じて交流するタイプのサービスでは、本人が入力した情報だけでなく、他の利用者に公開される情報の範囲についても記載しておくことが望ましいとされています。プロフィール情報のうち、どこまでが他のユーザーに見える設定になっているか、投稿内容の削除・非表示の仕組みはどうなっているかなど、通常の個人情報保護の観点に加えて、利用者間の情報流通に関する説明が求められます。
また、通報・ブロック機能を持つ場合、通報された内容や通報者の情報をどう扱うかについても、慎重な設計と記載が必要になることがあります。
診断・シミュレーション型ツール
年収診断、体質診断、性格診断のように、ユーザーが入力した情報をもとに何らかの結果を返すツールでは、入力された情報が診断結果の生成以外の目的(マーケティング分析、広告配信等)に使われるのかどうかが、利用者にとって特に気になるポイントです。診断系のツールはSNSでシェアされて拡散しやすい一方、個人的な情報(体調、収入、悩み等)を気軽に入力してしまう利用者も多いため、入力情報の取り扱いについて特に丁寧な説明を心がけることをおすすめします。
海外の制度(GDPR等)との関係をどう考えるか
国内向けの個人開発サービスであっても、海外からのアクセスを完全に排除しない限り、海外の個人情報保護制度との関係を意識しておいた方がよい場合があります。代表的なものがEUのGDPR(一般データ保護規則)です。
一般的には、日本国内向けに日本語のみでサービスを提供し、EU居住者を対象とした事業活動を行っていない場合、GDPRの直接適用を過度に心配する必要性は低いとされています。ただし、次のようなケースでは注意が必要です。
- サービスを多言語対応し、海外ユーザーの利用も想定している場合
- EU居住者から明示的に料金を受け取る、あるいはEU向けにマーケティングを行っている場合
- 海外製のアクセス解析・広告配信ツールを導入しており、意図せずEU居住者からのアクセスも計測している場合
個人開発の初期段階で、海外展開を積極的に狙っていないのであれば、GDPRへの本格対応まで踏み込む必要性は低いことが多いですが、「海外からのアクセスも一定数ある」という事実だけは認識しておき、心配な場合は専門家に相談することをおすすめします。なお、この分野の制度・解釈は変化する可能性があるため、海外展開を具体的に検討する段階になったら、その時点の最新情報を専門家に確認することを強くおすすめします。
Cookie・アクセス解析ツールの扱い
個人開発サービスの多くが、Google Analytics等のアクセス解析ツールや、広告配信のためのタグを導入しています。これらのツールはCookieと呼ばれる仕組みを使って、訪問者のブラウザに識別情報を保存し、アクセス状況を計測しています。
Cookie自体は個人情報保護法上の「個人情報」に直ちに該当するとは限りませんが、他の情報と組み合わせることで個人を特定できる場合や、電気通信事業法上の外部送信規律等、関連する規制の対象になる場合があります。一般的には、次のような対応を行っている個人開発サービスが多く見られます。
- プライバシーポリシー内に「Cookieの利用について」という項目を設け、利用目的(アクセス解析、広告配信等)を明記する
- 利用しているアクセス解析ツール・広告配信ツールの名称を具体的に記載する
- Cookieの利用を望まない利用者向けに、ブラウザ設定での無効化方法を案内する、または任意でオプトアウトできる仕組みを用意する
広告配信やリターゲティング広告を行う予定がある場合は、通常のアクセス解析よりも詳細な記載が必要になることが一般的なため、広告配信を始めるタイミングでプライバシーポリシーの見直しを行うことをおすすめします。
誰が読んでも分かる文章にするための工夫
プライバシーポリシーは、法的な正確性と同時に、実際に利用者が読んで理解できることも重要です。せっかく丁寧に内容を整理しても、専門用語だらけで読みにくい文章になっていると、利用者にきちんと届きません。次のような工夫を取り入れることをおすすめします。
- 箇条書きを活用し、取得する情報・利用目的を一覧で示す
- 「個人情報」「個人データ」といった法令上の用語を使う場合は、初出時に簡単な説明を添える
- 長文の条文調ではなく、短い文の積み重ねで説明する
- 目次を用意し、利用者が気になる項目にすぐアクセスできるようにする
- 改定した場合は、改定日と変更点の要約を明示する
これらは法的な必須事項ではありませんが、利用者からの信頼を得るという観点では効果的な工夫です。特に個人開発サービスの場合、運営者の顔が見えにくい分、丁寧でわかりやすいプライバシーポリシーがブランドイメージの向上につながることもあります。
テンプレートをそのまま使うことのリスク
インターネット上には無料で使えるプライバシーポリシーのテンプレートが数多く存在し、個人開発の現場でもよく利用されています。テンプレートの利用自体が悪いわけではありませんが、次のようなリスクがある点は理解しておく必要があります。
実態と記載内容が一致しない。テンプレートには「取得する情報」の例としてクレジットカード番号や住所等、汎用的な項目が並んでいることが多く、自分のサービスが実際には取得していない情報まで含まれたままになっているケースがあります。逆に、自分のサービス特有の取得項目(位置情報、健康関連情報など)が抜け落ちていることもあります。
古い法令・制度を前提にしている。個人情報保護法やその周辺の指針は改正されることがあり、数年前に作られたテンプレートがそのままの形で出回っていることも珍しくありません。取得したテンプレートがいつの時点のものか、最新の考え方に沿っているかを確認することをおすすめします。
業種特有の配慮が反映されていない。健康・医療、金融、子ども向けサービスなど、扱う情報の性質によっては、通常より慎重な配慮や追加の記載が必要になる場合があります。汎用テンプレートはこうした業種特有の事情までは考慮していません。
実務的には、テンプレートを「たたき台」として使い、前章で挙げた4項目に沿って自分のサービスの実態と照らし合わせながら書き換えていく進め方をおすすめします。丸ごとコピーして事業者名だけ差し替える、という使い方は避けたほうが安全です。
よくある失敗パターン
個人開発・複業でのサービス立ち上げにおいて、プライバシーポリシー周りで実際によく見られる失敗パターンを紹介します。
失敗1: 公開直前に慌てて用意する。機能開発を優先するあまり、プライバシーポリシーの整備を後回しにし、公開直前になって急いでテンプレートをコピーするケースです。急いで作ったものは、取得情報の棚卸しが不十分になりがちで、後から修正が発生しやすくなります。開発の初期段階で、どんな情報を取得する設計になっているかを整理しておくことをおすすめします。
失敗2: 機能追加後にポリシーを更新し忘れる。公開時点では正確だったプライバシーポリシーが、その後の機能追加(決済機能の追加、新しい外部ツールの導入等)に伴って実態と乖離していくケースです。特に、後から決済機能やAI機能を追加したときに、第三者提供の記載を更新し忘れる例が多く見られます。機能追加のリリースチェックリストに「プライバシーポリシーの見直し」を組み込んでおくと防ぎやすくなります。
失敗3: 利用目的を広く書きすぎて、逆に説明責任が重くなる。「取得した情報はあらゆる目的に利用します」のように広く書いておけば安全だと考える方もいますが、実際には利用目的は具体的に特定することが望ましいとされています。曖昧に広く書くことは、かえって利用者からの信頼を損ねたり、後から目的外利用を指摘されるリスクを高めたりする可能性があります。
失敗4: 英語圏向けのテンプレートをそのまま使う。海外のSaaSツールが提供するテンプレートを翻訳・流用し、日本の個人情報保護法の枠組みと整合しない内容のまま公開してしまうケースです。GDPR(EU一般データ保護規則)等、海外の制度を前提にした条項がそのまま残っていると、日本国内向けサービスとしては過不足が生じることがあります。
失敗5: 利用規約とプライバシーポリシーの内容を混同する。利用規約は主にサービス利用に関するルール(禁止事項、免責、退会等)を定めるもので、プライバシーポリシーは個人情報の取り扱いに特化した文書です。両者は別の文書として用意し、それぞれの役割に沿った内容を書くことをおすすめします。両方の記事を合わせて確認しておくと、抜け漏れに気づきやすくなります。
公開前チェックリスト
サービス公開前に、プライバシーポリシーについて最低限確認しておきたい項目を整理しました。
- 自分のサービスが取得している情報を、フォーム項目・自動取得データ(Cookie等)含めてすべて洗い出したか
- それぞれの情報について、利用目的を具体的に書けているか
- 決済代行、メール配信、アクセス解析、AI API等、利用している外部サービスを列挙し、第三者提供・委託として記載したか
- 保有期間の目安と、開示・訂正・削除の請求に対する対応方針を記載したか
- 問い合わせ窓口(メールアドレス等)を明記したか
- 利用規約の内容と矛盾がないか、両方の文書を読み比べたか
- テンプレートを利用した場合、自分のサービスの実態に合わせて書き換えたか
- 公開日を記載し、改定履歴を残せる形にしているか
- 不安が残る場合、専門家に相談する予定を立てたか
このチェックリストをすべて満たしたからといって法的なリスクがゼロになるわけではありませんが、個人開発の現場でありがちな「抜け漏れ」の多くは防げるはずです。
公開後の運用体制まで考えておく
プライバシーポリシーは公開して終わりではなく、運用のフェーズに入ってからも継続的な対応が必要になります。個人開発・複業の体制では、この「公開後の運用」が手薄になりがちなので、あらかじめ想定しておくことをおすすめします。
開示・訂正・削除請求への対応窓口。利用者から「自分の登録情報を確認したい」「削除してほしい」といった請求が来た場合、誰が・どのくらいの期間で対応するのかを決めておく必要があります。個人開発の場合、対応者は自分一人であることがほとんどですが、それでも「請求を受け付けてから〇日以内に対応する」といった目安をプライバシーポリシーに明記し、実際にその通り対応できる体制を整えておくことが望ましいとされています。
改定履歴の管理。機能追加や外部サービスの切り替えに伴ってプライバシーポリシーを改定した場合、いつ・どこを変更したかを記録しておくことをおすすめします。改定履歴をページ内に残しておく、あるいは社内(自分用)のメモとして管理しておくだけでも、後から「いつからこの記載になったか」を追跡できるようになり、トラブル発生時の説明がしやすくなります。
重要な変更時の利用者への周知。取得する情報の種類が大きく変わる、利用目的が追加されるなど、利用者にとって影響の大きい変更を行う場合は、ページ上の掲示だけでなく、メール等で個別に周知することが望ましいとされています。特に、新たに広告配信を始める、外部への情報提供を新設するといった変更は、利用者の受け止め方に影響しやすいため、慎重な周知を心がけることをおすすめします。
退会時のデータ削除フロー。利用者が退会した際に、登録情報がどう扱われるか(即時削除するのか、一定期間保持した後に削除するのか)を、事前に技術的な仕組みとして用意しておく必要があります。プライバシーポリシーに「退会後は速やかに削除します」と書いていても、実際のシステムがその通りに動く仕組みになっていなければ、記載と実態が乖離してしまいます。個人開発の場合はシステムの規模が小さい分、退会処理の実装も比較的シンプルに行えることが多いので、公開前の段階で削除処理まで含めて設計しておくことをおすすめします。
複業・副業の立場から見た注意点
会社員としての本業を持ちながら複業でサービスを立ち上げる場合、プライバシーポリシーに関連していくつか気にしておきたい点があります。
一つは、本業の勤務先の情報管理ルールとの線引きです。本業で使っているパソコンやアカウントを複業のサービス運営にも使い回してしまうと、利用者情報の管理体制として脆弱になるだけでなく、本業側の就業規則や情報セキュリティポリシーに抵触する可能性もあります。複業でサービスを運営する場合は、本業とは独立した環境(専用のメールアドレス、専用のクラウドアカウント等)で情報を管理することをおすすめします。
もう一つは、複業である以上、本業が忙しい時期には運用対応が遅れがちになるという現実的な問題です。プライバシーポリシーに記載した「開示請求への対応期間」等が、実際の生活スタイルに照らして無理のない設定になっているかを確認しておくことをおすすめします。あまりに短い対応期間を約束してしまうと、いざというときに守れず、かえって信頼を損ねる結果になりかねません。
Q&A: よくある疑問
Q. 無料で使えるサービスでも、プライバシーポリシーは必要ですか。
一般的には、無料・有料を問わず、個人情報を取得しているのであれば用意しておくことが望ましいとされています。収益化していない趣味の延長のようなサービスであっても、会員登録やメールアドレスの取得を伴う場合は対象になり得ると考えておくのが安全です。
Q. 個人事業主として運営していますが、会社名の代わりに個人名を出す必要がありますか。
プライバシーポリシー上、事業の運営主体(個人事業主であれば個人名)や連絡先を明記することが一般的です。個人名や住所の公開に抵抗がある場合の対処法については、別記事(特定商取引法に基づく表記に関する記事)で扱っている内容とも関連するため、合わせて確認することをおすすめします。
Q. AIで生成したプライバシーポリシーをそのまま使ってよいですか。
生成AIを使ってたたき台を作ること自体は効率的な方法の一つですが、AIが生成した文章の中に、自分のサービスの実態と合わない記載(存在しない取得項目が含まれる、逆に必要な項目が抜けている等)が混じっていないか、必ず人の目で確認することをおすすめします。特に法律に関わる文書は、AIのハルシネーション的な誤りがあっても気づきにくい分野です。最終的な内容については、専門家によるチェックも検討することをおすすめします。
Q. プライバシーポリシーは誰が書くべきですか。専門家に頼むべきですか。
サービスの規模やリスクの大きさによって判断が分かれます。個人情報の取得項目が氏名・メールアドレス程度で、決済や機微な情報を扱わないシンプルなサービスであれば、この記事のような基本的な考え方を踏まえて自分で作成し、公開する例も多く見られます。一方、決済機能や健康情報等の機微な情報を扱う場合、あるいは事業規模が大きくなってきた場合は、行政書士や弁護士に確認・作成を依頼することをおすすめします。
専門知識を活かしたサービス・アドバイス系ツールの場合
専門知識や資格を活かしたサービス(士業、医療・健康系、コンサルティング的な助言を行うツール等)を立ち上げる場合、プライバシーポリシーに追加で注意したい点があります。
一つは、取得する情報の機微性が高くなりやすいという点です。健康状態、相談内容、財務状況など、通常のWebサービスよりもセンシティブな情報を取得するケースが多く、こうした情報は「要配慮個人情報」に類する扱いが必要になる場合があります。一般的な個人情報よりも、取得・利用にあたって慎重な同意取得や、より厳格な管理体制の記載が求められることがあるため、通常のテンプレートをそのまま流用するのではなく、専門家に確認しながら書くことを強くおすすめします。
もう一つは、相談内容の記録・分析を行う場合の記載です。たとえば、ユーザーとの相談履歴をサービス改善のために分析する、あるいはAIを使って相談内容を要約・分類するといった機能を持たせる場合、その利用目的を明確にプライバシーポリシーへ記載しておく必要があります。専門職としての守秘義務(業法上の規定がある場合はそちら)と、サービス運営者としての個人情報保護法上の義務は、重なりつつも別の枠組みであるという点も意識しておくとよいでしょう。この点については、業法上の制約を扱った別記事も参考にしてください。
さらに、アドバイス系サービスの場合、相談内容そのものが第三者(外部のAI API、クラウドストレージ等)に送信される設計になっていることが多いため、「相談内容がどこに、どのように送信され、保存されるか」を利用者にわかりやすく説明しておくことが、信頼関係の面でも重要になります。専門職としての信頼が売りのサービスだからこそ、情報の取り扱いについても丁寧な説明を心がけることをおすすめします。
まとめ
プライバシーポリシーは、単なる「お決まりの掲示物」ではなく、自分のサービスが実際にどんな情報をどう扱っているかを見つめ直すための文書でもあります。テンプレートを出発点にすること自体は悪いことではありませんが、取得する情報・利用目的・第三者提供先の3点を、自分のサービスの実態に照らして具体的に書き換えることが重要です。
また、一度書いたら終わりではなく、決済機能やAI機能の追加など、サービスの成長に合わせて見直しが必要になる「生きた文書」であることも意識しておくことをおすすめします。判断に迷う点や、機微な情報を扱う場合は、早めに専門家へ相談することをおすすめします。なお、本記事は2026年時点の一般的な考え方を整理したものであり、法令やガイドラインは改正される可能性があるため、実際の運用にあたっては最新の情報を確認するようにしてください。